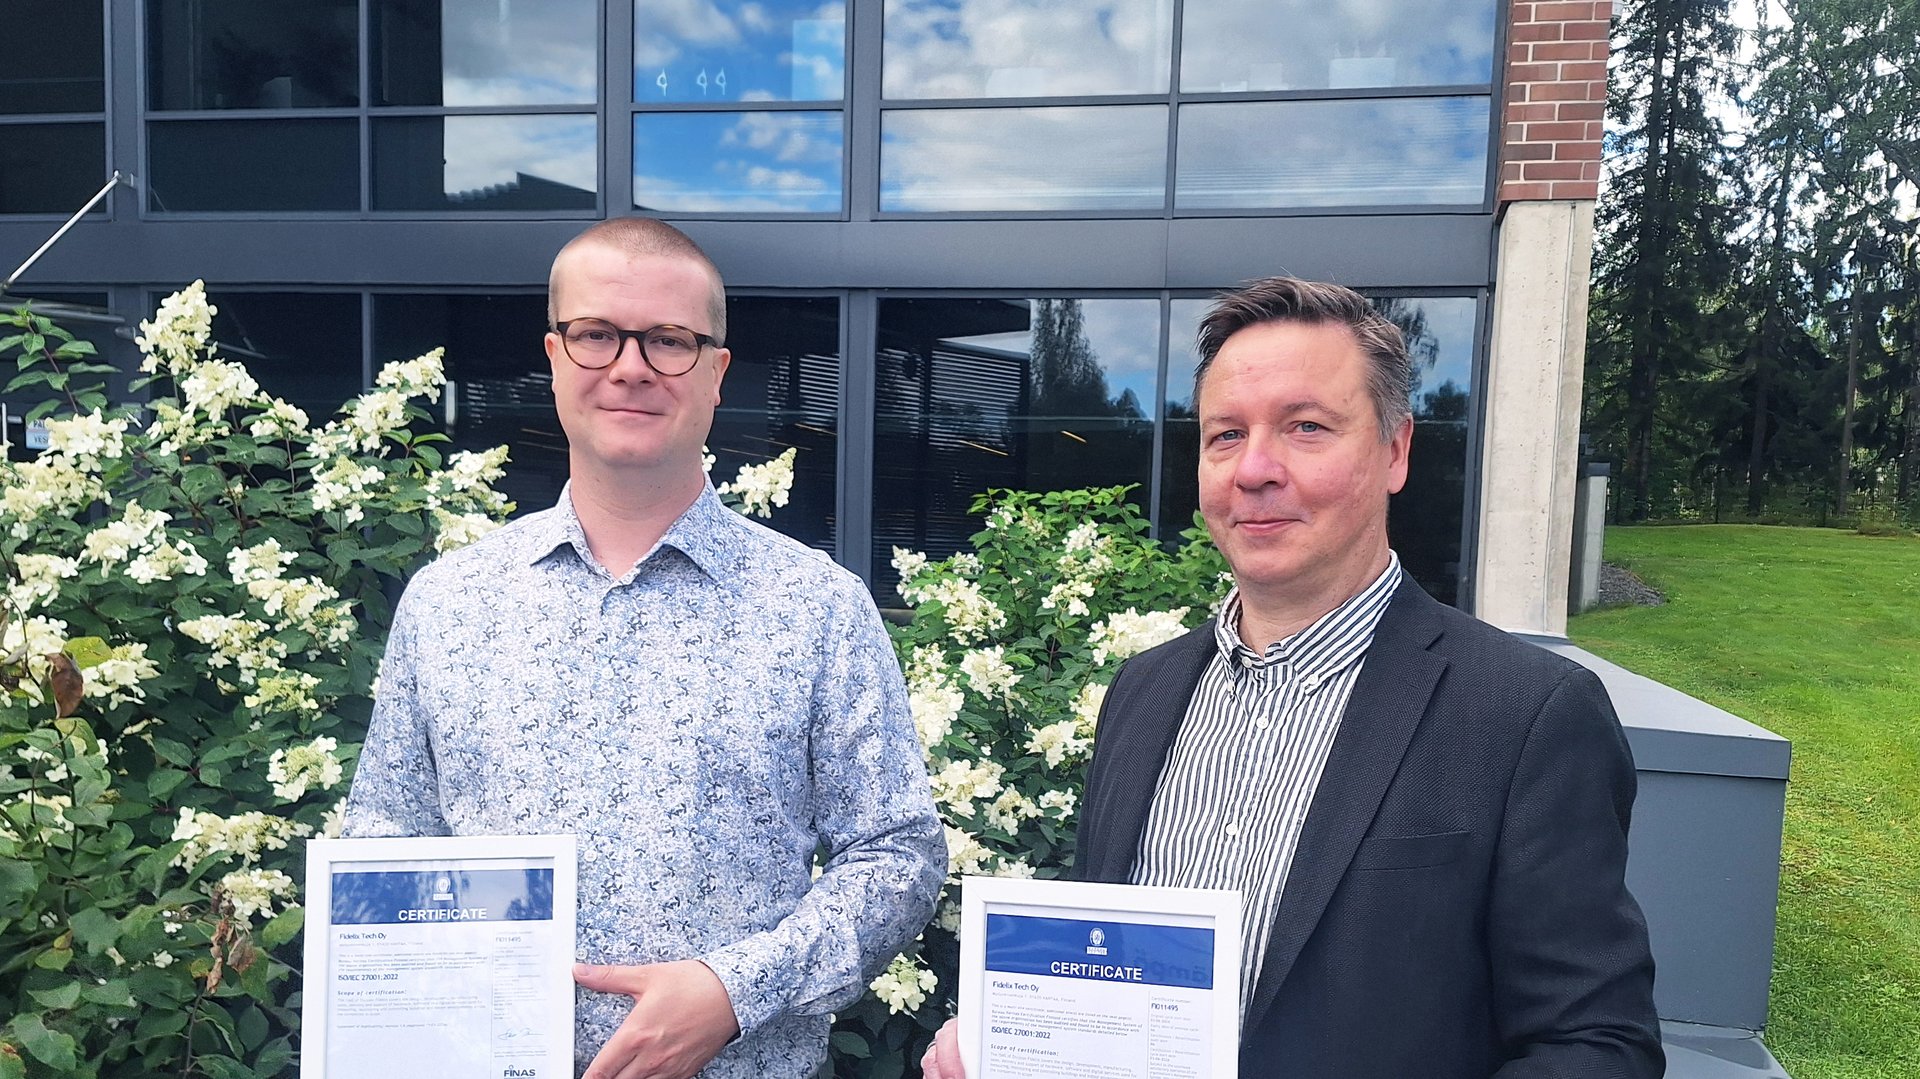
Les sociétés du groupe Fidelix, Fidelix Tech Oy, EcoGuard AB, Lansen Systems AB et Larmia Control AB, ont obtenu la certification ISO/IEC 27001:2022 en sécurité de l’information, délivrée par Bureau Veritas.
La certification couvre la conception, le développement, la fabrication, la vente, la livraison et le support des matériels, logiciels et services numériques destinés aux bâtiments et aux environnements intérieurs, pour l’ensemble des sociétés certifiées.
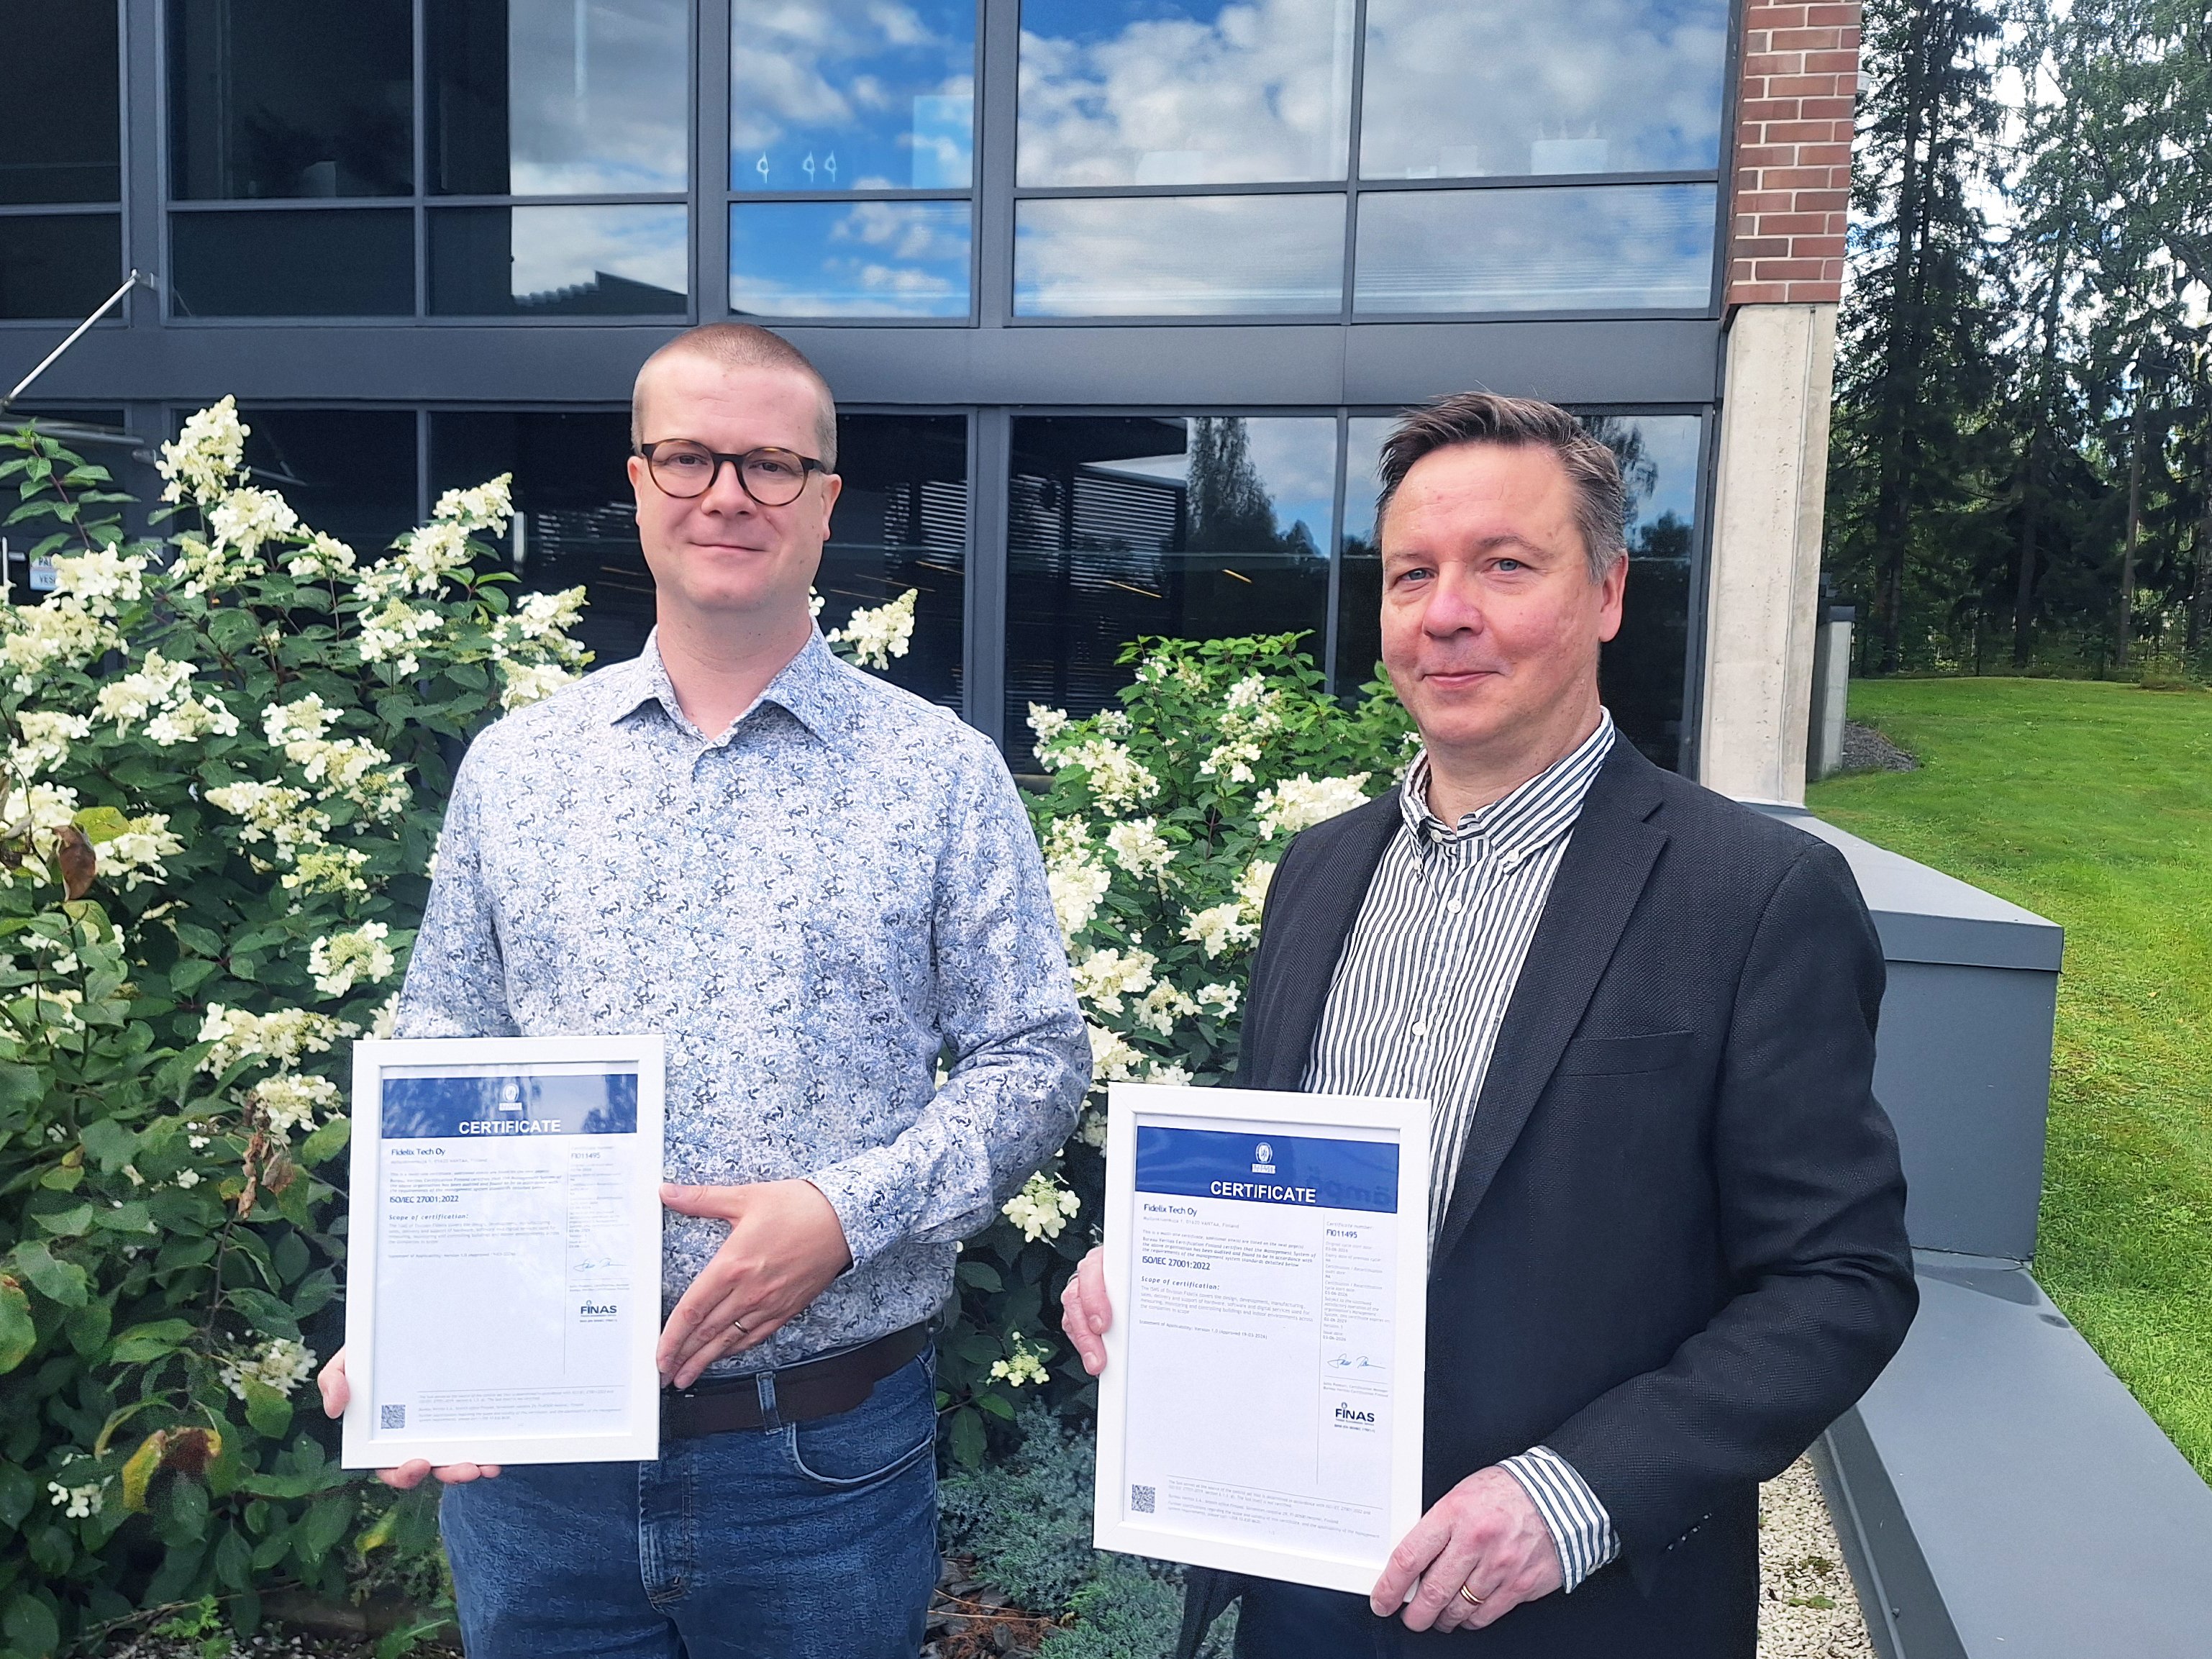 Fredrik Bergstén, responsable informatique, et Timo Pellinen, responsable qualité et conformité
ISO 27001 est la norme internationale de référence pour le management de la sécurité de l’information. La certification atteste, par un organisme indépendant, que les sociétés Fidelix gèrent et protègent l’information selon des pratiques reconnues au niveau mondial. Cela concerne leurs propres activités comme les données de leurs clients et partenaires.
Elle nous place aussi en avance sur des exigences réglementaires qui se renforcent, notamment NIS2, le Cyber Resilience Act et le RGPD.
« L’obtention de la certification ISO 27001 est une étape importante pour nous. Elle est le fruit d’un travail d’équipe de long terme pour construire un système de management de la sécurité de l’information structuré et efficace dans l’ensemble de nos sociétés », explique Timo Pellinen, responsable qualité et conformité chez Fidelix.
« Elle confirme aussi à nos clients et partenaires que la sécurité de l’information fait partie de notre quotidien. Ce n’est pas une fonction à part. »
Des pratiques partagées et des gestes du quotidien
La sécurité est intégrée à nos produits et services. Elle s’appuie sur une culture fondée sur l’analyse des risques et la responsabilité partagée.
Concrètement, cela passe par des processus clairs, des évaluations des risques en continu et une forte sensibilisation : formation des collaborateurs, traitement rigoureux de l’information et signalement des risques potentiels.
« Ce résultat est le fruit d’un travail constant dans toute l’organisation. Il repose sur des gestes quotidiens : traiter l’information de façon sécurisée, identifier les risques, suivre les processus établis. Il renforce la confiance de nos clients et partenaires et nous aide à évoluer dans un environnement de plus en plus réglementé », souligne Fredrik Bergstén, responsable informatique chez Fidelix.
Pourquoi la sécurité de l’information compte chez Fidelix
La sécurité de l’information est particulièrement importante chez Fidelix, car nos systèmes se situent à la jonction entre le bâtiment physique et l’infrastructure numérique. Ils associent matériel, logiciels et services cloud sur lesquels nos clients s’appuient chaque jour. Ces systèmes collectent et traitent des données pour optimiser la performance du bâtiment, le confort intérieur et la consommation d’énergie. Protéger l’intégrité et la disponibilité de ces données est donc essentiel.
Nos produits et services couvrent tout le cycle de vie des systèmes de nos clients. La sécurité doit donc être assurée à chaque étape. Elle ne peut pas se limiter au développement ou à la livraison : elle doit aussi s’étendre au service et au support dans la durée. ISO 27001 nous apporte pour cela un cadre structuré et reconnu à l’international. Elle intègre de façon systématique la sécurité de l’information et la gestion des risques dans nos processus, produits et services, dans toutes les sociétés Fidelix.
Perspectives : sécurité et qualité réunies
Garder une longueur d’avance en sécurité de l’information commence par savoir précisément ce que l’on protège. C’est pourquoi Fidelix réunit le management de la sécurité de l’information et celui de la qualité en un système unique. Ce système s’applique de façon cohérente au travail quotidien, renforce la gouvernance et nous aide à dépasser les attentes de nos clients et des régulateurs.
Pour en savoir plus
Fidelix
Timo Pellinen
Responsable Qualité et Conformité
timo.pellinen@fidelix.com
Fidelix
Fredrik Bergstén
Responsable informatique
fredrik.bergsten@fidelix.com
